| 防护类型 | 主要作用 | 支持的控制方式 |
|---|---|---|
| 成员防护 | 控制哪些成员可以访问哪些成员或网络资源 | 允许访问、拒绝访问 |
| 网络防护 | 根据源地址、目标地址、协议和端口拦截网络流量 | 拒绝访问 |
| 二层防护 | 过滤指定的二层协议数据包,降低网络泛洪风险 | 拒绝访问 |
不同网络类型支持的防护功能有所不同:
| 网络类型 | 可配置的防护功能 |
|---|---|
| 三层自定义网络 | 成员防护 |
| 三层对等网络、集散网络 | 网络防护 |
| 二层对等网络、集散网络 | 网络防护、二层防护 |
注:网络防护和二层防护需使用蒲公英 Windows 客户端6.14.8及以上版本。
管理员登录蒲公英网络管理平台,选择需要配置的组网网络,点击左侧导航栏【智能网络】—>【访问策略】,点击【新增策略】。
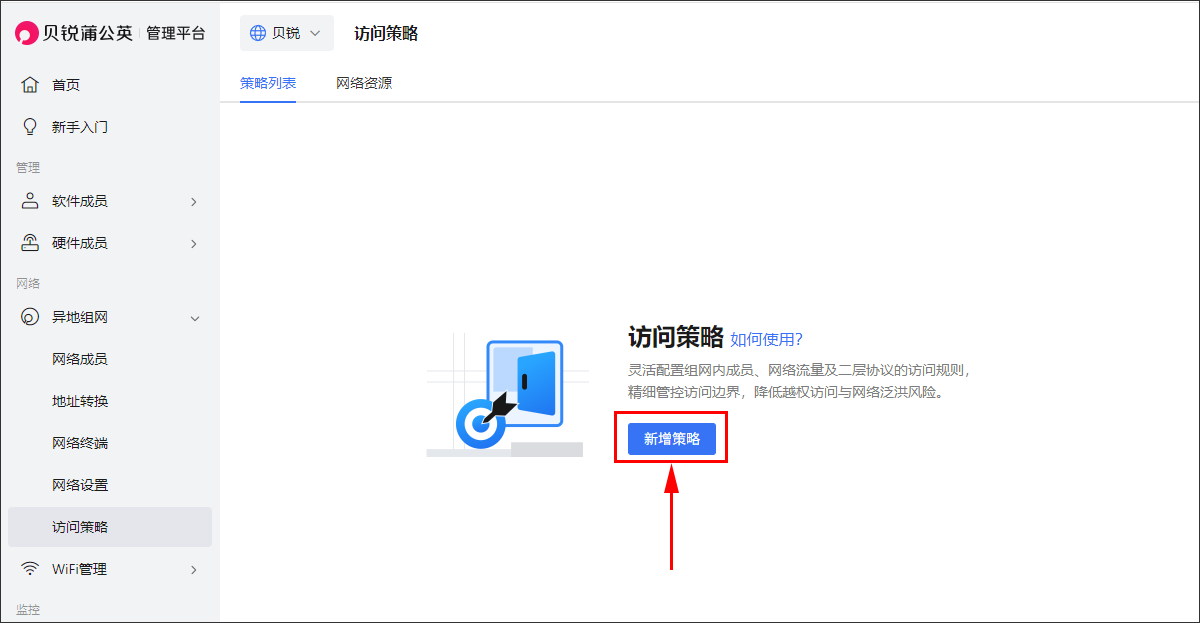
策略列表以卡片形式展示已经创建的访问规则。 每条策略包含以下信息:
当访问成员或目标资源数量较多时,页面仅展示部分内容,其余项目显示为“+N”。将鼠标移至“+N”处,即可查看完整列表。
【配图:策略卡片及+N展开效果】
输入便于识别的规则名称,例如:
规则名称不能为空,最多支持20个字符。
成员防护支持以下两种访问动作:
网络防护和二层防护仅支持拒绝访问,不提供允许访问设置。
拖动滑块或在数字输入框中填写优先级,取值范围为0~100。
数值越大,规则优先级越高。当同一访问行为同时符合多条策略时,系统优先匹配优先级较高的策略。
配置完成后,根据当前网络类型选择成员防护、网络防护或二层防护。
成员防护适用于三层自定义网络,可以控制指定成员对其他成员或网络资源的访问权限。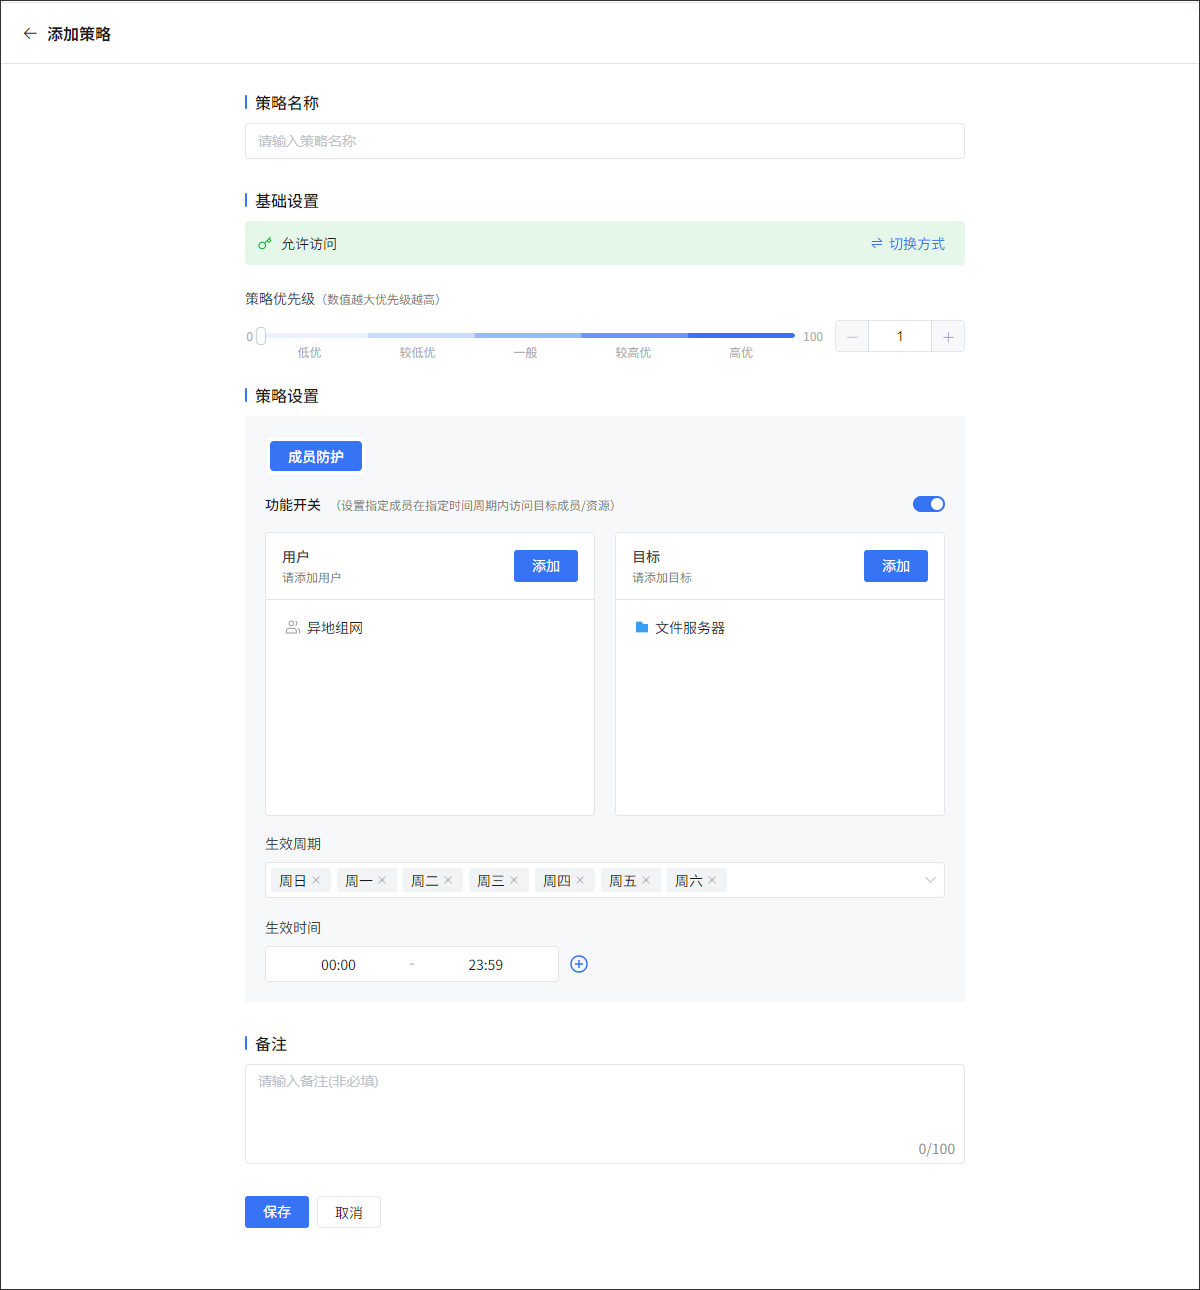
成员防护功能开启后,【用户】选择需要应用该策略的成员组或成员,【目标】可选择允许或禁止访问的成员组/成员/资源。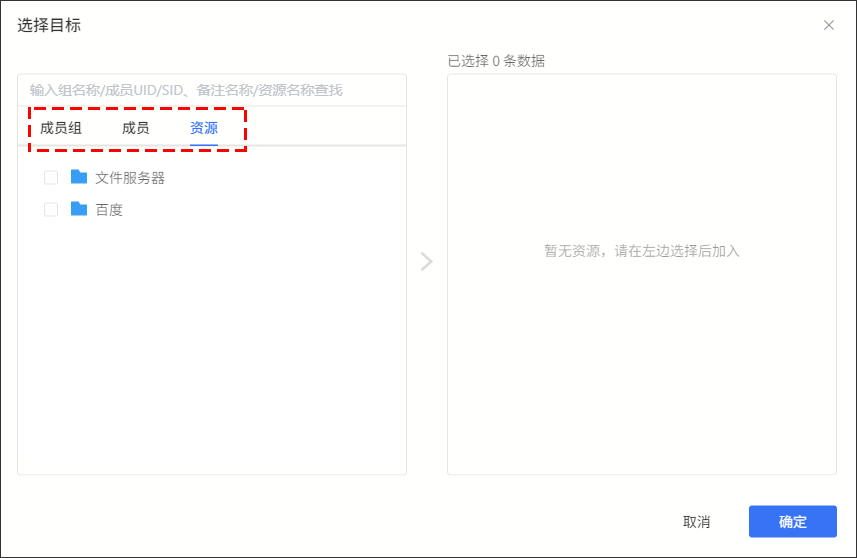
在〖生效周期〗中选择策略生效的星期,默认可以选择周一至周日,已选择的日期将以标签形式展示。
置策略每天生效的开始时间和结束时间,开始时间不能晚于结束时间。如需配置多个时间段,点击右侧的“+”添加时间段;点击“-”可以删除对应时间段。
网络防护适用于三层对等网络、三层集散网络,以及二层对等网络、二层集散网络。
管理员可以根据源IP、目标IP、网络协议和端口设置流量拦截规则。
网络防护仅支持拒绝访问。
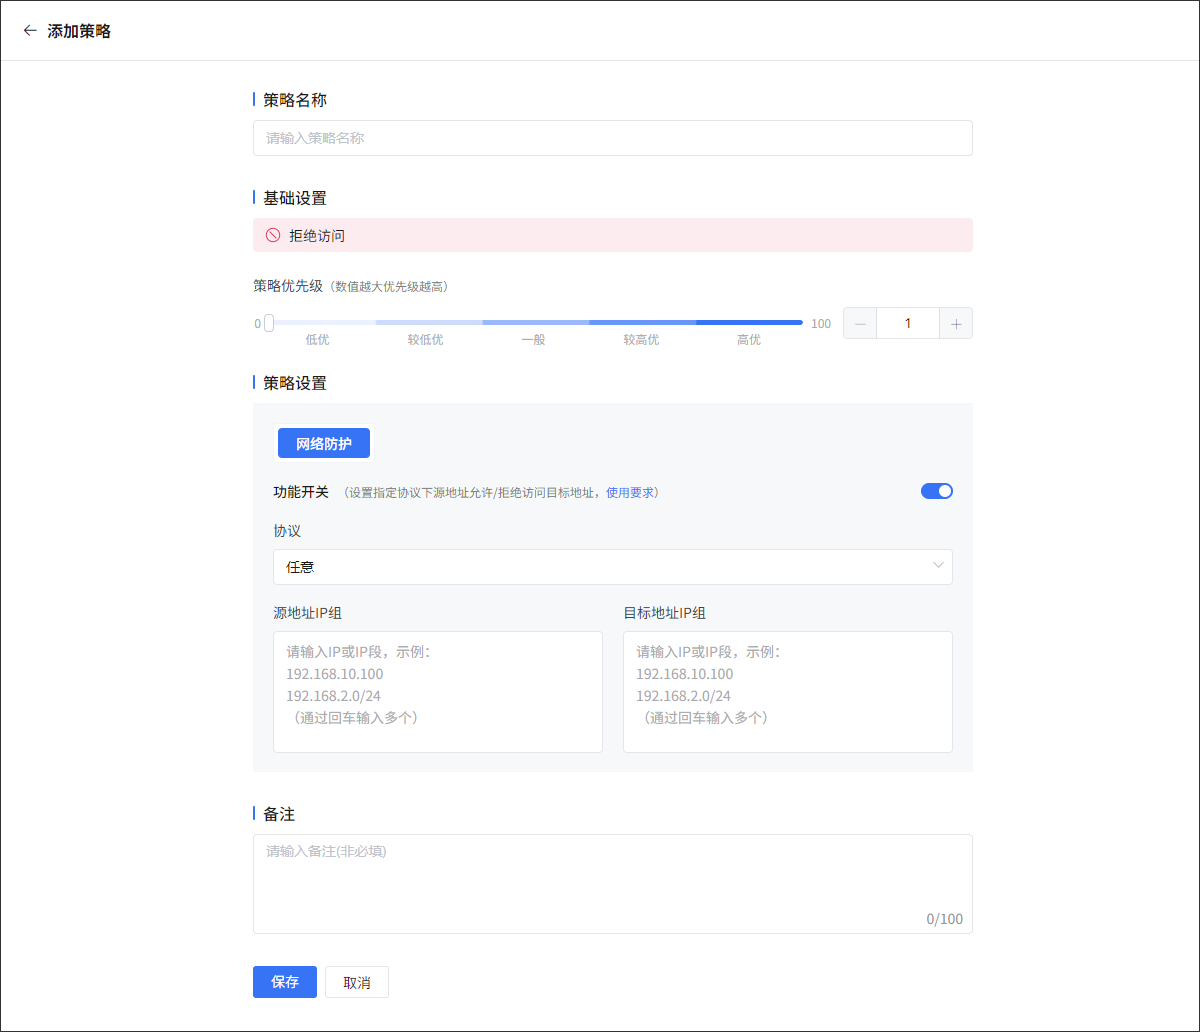
网络防护支持根据协议设置规则:
选择“任意”或“ICMP”时,需要设置源地址IP组和目标地址IP组。 选择“TCP”或“UDP”时,还可以继续设置源端口和目标端口。
填写发起访问的设备IP地址或IP网段以及限制访问的目标设备IP地址或IP网段,每行输入一个地址。
支持每行输入一个地址,例如:
支持以下格式:
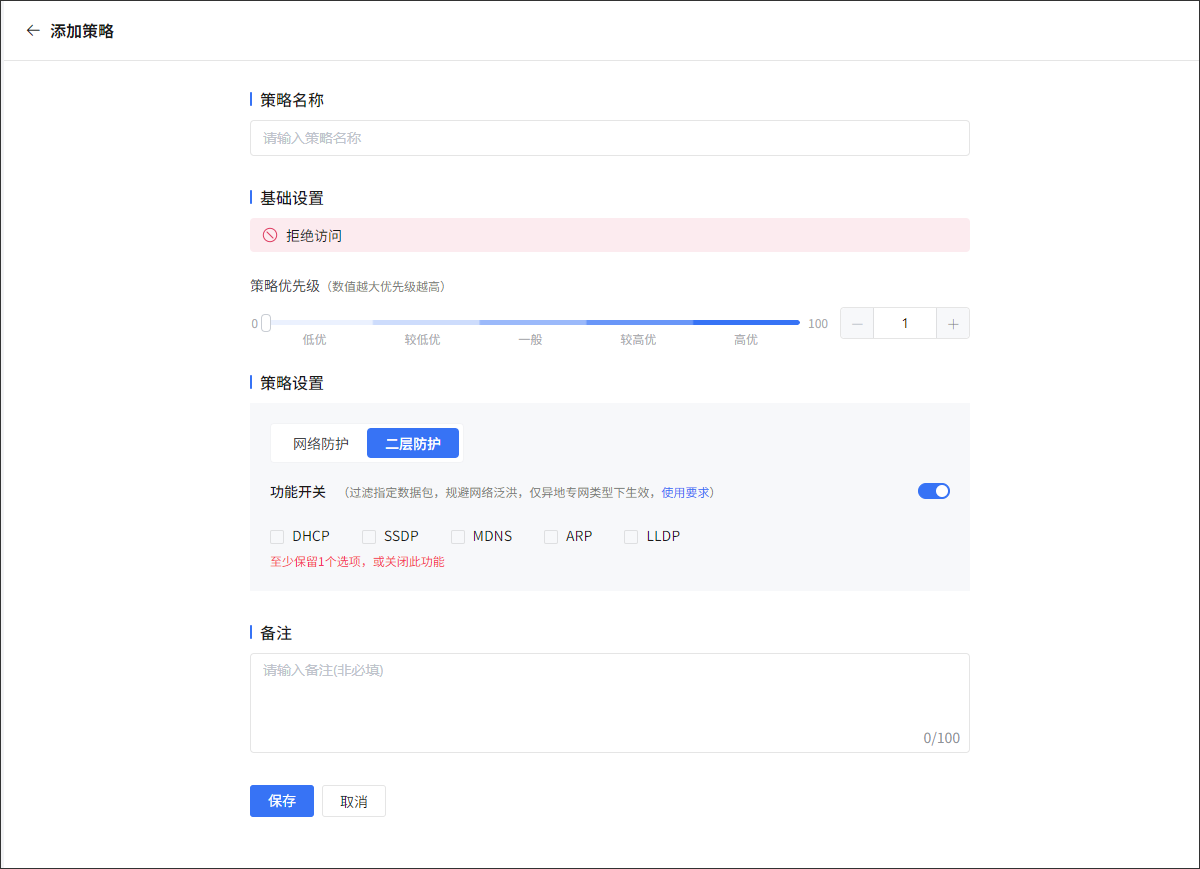
二层防护适用于二层对等网络和二层集散网络,可以过滤指定的二层协议数据包,减少非必要数据在组网内传播,降低网络泛洪风险。
打开功能开关开启二层防护,然后选择需要过滤的二层协议,至少需要选择一个协议。
协议选项以管理平台页面实际显示为准。
二层防护仅支持拒绝访问,需使用蒲公英 Windows 客户端6.14.8及以上版本。
如果管理员切换了网络类型或组网方式,原有策略可能不再适用于当前网络。
例如:
发生以上情况时,原策略页签仍会保留,但页面会提示该策略当前不可用,并且不再展示原有配置内容。
建议根据新的网络类型重新创建对应的访问策略。
【配图:策略失效提示】
成员防护仅适用于三层自定义网络。请检查当前网络类型和组网方式。
二层防护仅适用于二层对等网络和二层集散网络。
网络防护和二层防护用于拦截不需要的流量,仅支持拒绝访问。设置允许访问可能与当前网络类型的默认访问关系产生冲突,因此不提供该选项。
请依次检查:
系统优先匹配优先级数值较高的规则。建议为更具体、更重要的规则设置较高优先级。
